Iván González Olivares Santiago, Chile

Offensive Security Engineer

Rompo aplicaciones web, móviles y APIs antes de que lo haga otro — y construyo agentes de IA que automatizan el trabajo ofensivo.
ReconWatching Gohanckz.exe● Live
  • 7+años en seguridad ofensiva
  • 100+proyectos de pentesting
  • 3000+fuentes piratas identificadas
  • 5certificaciones
[01]

Perfil

whoami
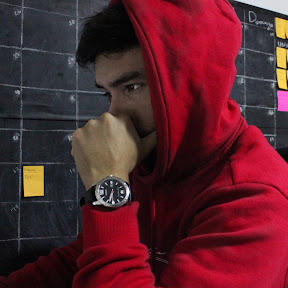
Retrato de Iván González Olivares
IMG_001 · GOHANCKZ

Offensive Security Engineer y Security Researcher con más de 7 años de experiencia en Ethical Hacking y Red Team para los sectores bancario, telecomunicaciones y empresarial. Especializado en hacking de aplicaciones web, móviles y APIs, investigación de amenazas (piratería IPTV y aplicaciones maliciosas) y automatización ofensiva con agentes de IA. Bug bounty hunter en HackerOne, miembro de la selección chilena de Bug Bounty (Team Chile) y speaker.

Ubicación
Santiago, Chile
Idiomas
Español (Nativo) · Inglés (A2)
Formación
Ingeniería en Informática — INACAP
[02]

Trayectoria

CV completo ↗
2025–2026 Security Researcher Claro Chile
  • Ethical Hacking sobre aplicaciones web y móviles Android/iOS.
  • Investigación de técnicas de piratería en servicios IPTV (reestreaming, apps modificadas, abuso de credenciales), identificando más de 3000 fuentes ilegales a la fecha.
  • Diseño y desarrollo de una plataforma antipiratería que monitorea, detecta y mantiene servicios piratas fuera de funcionamiento de forma continua.
  • Automatización de la detección de aplicaciones maliciosas mediante análisis estático y dinámico (jadx, Frida, MobSF).
  • Desarrollo de agentes de IA para seguridad ofensiva que automatizan el reconocimiento y la validación de vulnerabilidades.
  • Mobile
  • IPTV
  • Threat Research
  • Agentes IA
2022–2025 Offensive Security Engineer Banco Ripley
  • Ethical Hacking sobre aplicaciones web y móviles del sector bancario.
  • Ejecución de ejercicios de Red Team.
  • Dictado de charlas y capacitaciones de ciberseguridad a colaboradores y al equipo interno.
  • Banca
  • Red Team
  • Web
  • Mobile
2020–2022 Offensive Security Engineer NeoSecure
  • 100+ proyectos de pentesting externo e interno sobre infraestructura corporativa y redes inalámbricas para clientes de banca, retail y gobierno.
  • Ethical Hacking de aplicaciones web y móviles, y testing de seguridad sobre APIs.
  • Proyectos de Red Team, incluyendo intrusión física.
  • Diseño y ejecución de campañas de phishing ético.
  • Pentesting
  • APIs
  • Red Team
  • Phishing
2019–2020 Ethical Hacker Inside Security
  • Ethical hacking de aplicaciones web y móviles para clientes corporativos.
  • Web
  • Mobile
[04]

Bug bounty

Comunidad e investigación

HackerOne ↗

Bug bounty hunter activo desde 2025.

Team Chile

Miembro de la selección chilena de Bug Bounty.

bugbounty.cl ↗

Desarrollo y operación del sitio oficial de la selección chilena de Bug Bounty, con ranking de hunters sincronizado automáticamente desde HackerOne.

[05]

Certificaciones

5 activas
  • CBBHCertified Bug Bounty HunterHack The Box
  • CWESCertified Web Exploitation SpecialistHack The Box
  • eWPTXWeb Application Penetration Tester eXtremeeLearnSecurity / INE
  • eWPTWeb Application Penetration TestereLearnSecurity / INE
  • eJPTJunior Penetration TestereLearnSecurity / INE
[06]

Stack

Herramientas y técnicas

Seguridad ofensiva

  • Web Hacking
  • Pentesting de APIs
  • Hacking Mobile
  • Red Team
  • Bug Bounty
  • Ingeniería social y phishing ético
  • Redes inalámbricas
  • Intrusión física

Herramientas

  • Burp Suite
  • Caido
  • Frida
  • Objection
  • jadx
  • apktool
  • MobSF
  • Nuclei
  • ffuf
  • Nmap
  • Metasploit

Lenguajes y tecnologías

  • Python
  • Bash
  • JavaScript
  • Django
  • GNU/Linux
  • Agentes ofensivos con IA

Otras

  • Liderazgo de equipos
  • Speaking técnico

¿Tienes un objetivo
que necesita ser
puesto a prueba?

Escríbeme ↗